Dane w kontekście
Powiązanie sygnałów z konkretnym obiektem infrastruktury.
OBRONNOŚĆ · AI · CYFROWE ZAUFANIE
Threat Intelligence to kierunek rozwoju Authify związany z analizą danych o infrastrukturze. Celem jest wcześniej dostrzegać zmiany i wspierać świadomą reakcję operatora.
ZASTOSOWANIE
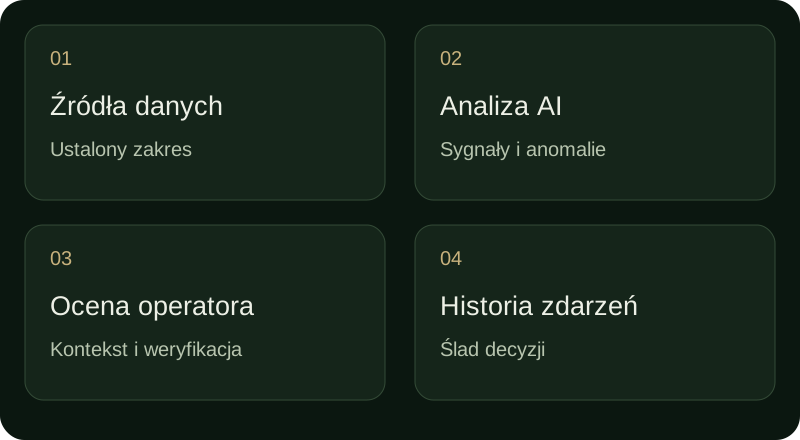
Dane z różnych źródeł nabierają znaczenia wtedy, gdy można odnieść je do konkretnego obiektu i jego normalnego działania. Projektujemy podejście łączące monitoring, analizę zmian oraz wykrywanie odstępstw wymagających sprawdzenia.
Dobór źródeł danych, integracji i metod AI zależy od infrastruktury oraz warunków użycia. Analiza w czasie rzeczywistym jest celem rozwoju; jej opóźnienia i skuteczność wymagają pomiaru dla konkretnego zastosowania. Nie publikujemy jeszcze wyników takich walidacji.
Powiązanie sygnałów z konkretnym obiektem infrastruktury.
Kierunek rozwoju: identyfikacja odstępstw od oczekiwanego działania.
Czytelne informacje dla operatora, który ocenia sytuację i reakcję.
W PRAKTYCE
Najpierw określamy zdarzenia, które mają być wykrywane, oraz dostępne źródła danych. Analiza w czasie rzeczywistym jest kierunkiem rozwoju, którego zakres wymaga walidacji.
Ocena powinna uwzględniać jakość danych, opóźnienie, fałszywe alarmy i rolę operatora. Wynik AI jest sygnałem do oceny w kontekście, a nie samodzielnym potwierdzeniem zagrożenia.
JAK ZACZĄĆ
Wybierz zastosowanie i opisz problem operacyjny.
Ustal dostępne źródła danych oraz wymagania dostępu.
Zdefiniuj zakres rozwoju i kryteria oceny rozwiązania.
FAQ
Na tej stronie nazwa odnosi się do planowanej analizy infrastruktury i ryzyka operacyjnego. Nie jest deklaracją gotowej platformy cyber threat intelligence.
Opisany kierunek rozwoju zakłada wsparcie oceny sytuacji. Zakres automatyzacji i odpowiedzialności należy ustalić dla danego zastosowania.
Dobór źródeł i integracji jest częścią rozmowy o współpracy. Nie deklarujemy gotowej obsługi wszystkich kamer, sensorów ani systemów.
POROZMAWIAJMY
Opisz zastosowanie i potrzeby. Ustalimy kolejny krok.